Los ciberdelincuentes aprovechan las tarjetas eSIM para vulnerar las cuentas bancarias de los usuarios

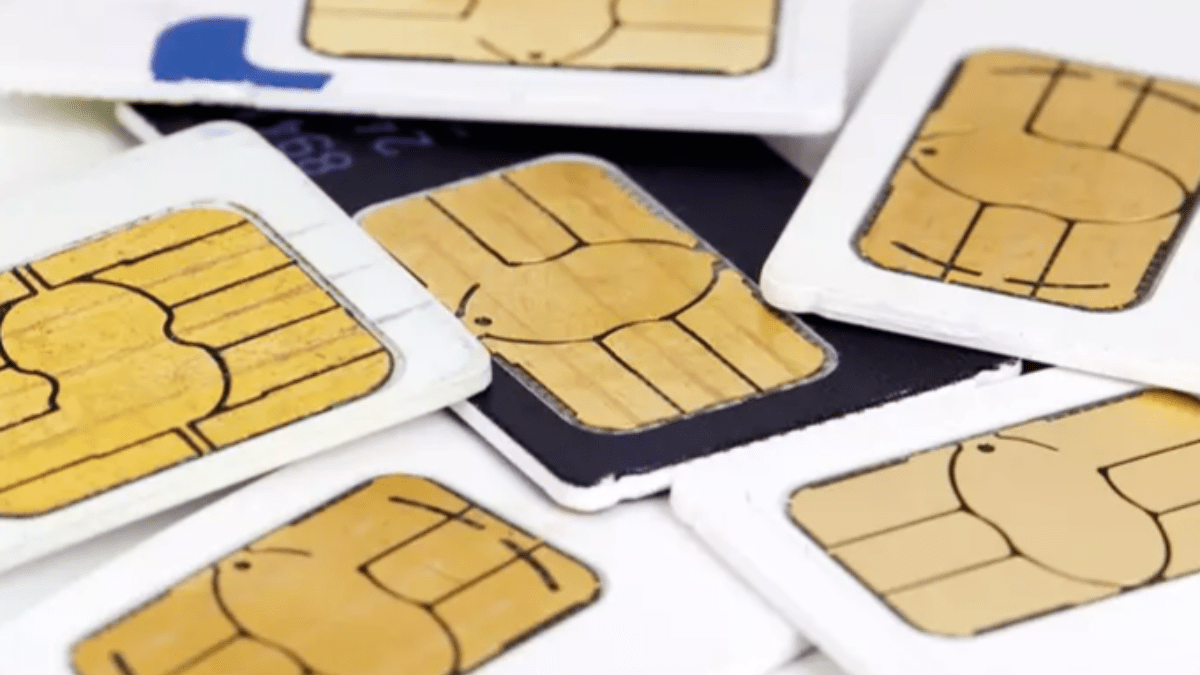
Los estafadores utilizan diversas tácticas para obtener acceso a los números de teléfono de las víctimas
Un equipo de investigadores ha descubierto un tipo de ciberataque en el que los actores maliciosos aprovechan una vulnerabilidad en las tarjetas eSIM para robar números de teléfono y acceder, de manera no autorizada, a códigos de verificación o autenticación de doble factor. Esta táctica les permite ingresar a diversos servicios de los usuarios, como aplicaciones bancarias o de mensajería instantánea.
Las tarjetas eSIM, una forma electrónica de tarjeta SIM utilizada para activar planes de datos y telefonía móvil, permiten a los usuarios gestionar múltiples números desde un mismo dispositivo, sin necesidad de tarjetas físicas. Sin embargo, los ciberdelincuentes han abusado de una vulnerabilidad en estas tarjetas digitales para llevar a cabo sus ataques.
La compañía rusa de ciberseguridad FACC ha advertido sobre este tipo de ataques, identificando más de cien intentos de acceso a cuentas personales en una entidad financiera mediante este método. Los ataques se han estado produciendo a nivel global durante al menos un año, según el informe publicado por la empresa.
Los investigadores explican que los ciberdelincuentes acceden a la cuenta personal del usuario en la operadora de telefonía para generar códigos QR o de activación SM-DP+, utilizados para instalar eSIM en dispositivos. Posteriormente, transfieren el número de teléfono de la víctima a una tarjeta eSIM en su propio dispositivo, bloqueando así el acceso del usuario a su número de teléfono.
Una vez que los delincuentes obtienen el número de teléfono de la víctima, pueden interceptar códigos de acceso y autenticación de doble factor, abriendo la puerta a una serie de actividades delictivas. Entre estas actividades se incluye la retirada de fondos de cuentas bancarias, la emisión de préstamos fraudulentos y el uso no autorizado de aplicaciones de mensajería para estafar a los contactos de la víctima.
Protegiendo tus datos
Para protegerse contra este tipo de ataques, los investigadores recomiendan el uso de contraseñas complejas y únicas para cada servicio, así como la activación de la autenticación de dos factores. También aconsejan a los usuarios que supervisen de cerca los mensajes SMS relacionados con el bloqueo, reemisión o transferencia de tarjetas eSIM, como medida adicional de seguridad.

Relacionados
La familia de Jesús de Miguel, agradecida por el ‘crowdfunding’ organizado por Fran Sol
Una iniciativa que ya ha recaudado más de 200.000 euros en más de 5.000 donativos…
Fracaso: la ultraizquierda ‘sanchista’ convierten la huelga general, tras 8 años en La Moncloa, en una jornada de piquetes y cargas policiales
El paro apenas frenó la actividad laboral. Solo las manifestaciones de la tarde en Madrid, Barcelona, Bilbao y otras capitales salvó algo la imagen. En las calles no se notó nada. Un…
España ocupa el puesto 14 mundial en acción climática gracias al impulso de las energías renovables
Los expertos advierten de que, pese a los avances conseguidos, todavía queda mucho trabajo por hacer…
La Policía intensifica la búsqueda de ‘el Ruso’ tras la explosión que acabó con la vida de un agente en Oviedo
Los investigadores mantienen controles en carreteras y realizan numerosos registros, aunque las falsas pistas dificultan la localización del fugitivo…